


Ein einfacher Leitfaden zur Sicherheit bei Kraaft
☁️ Wo werden Kundendaten gehostet?
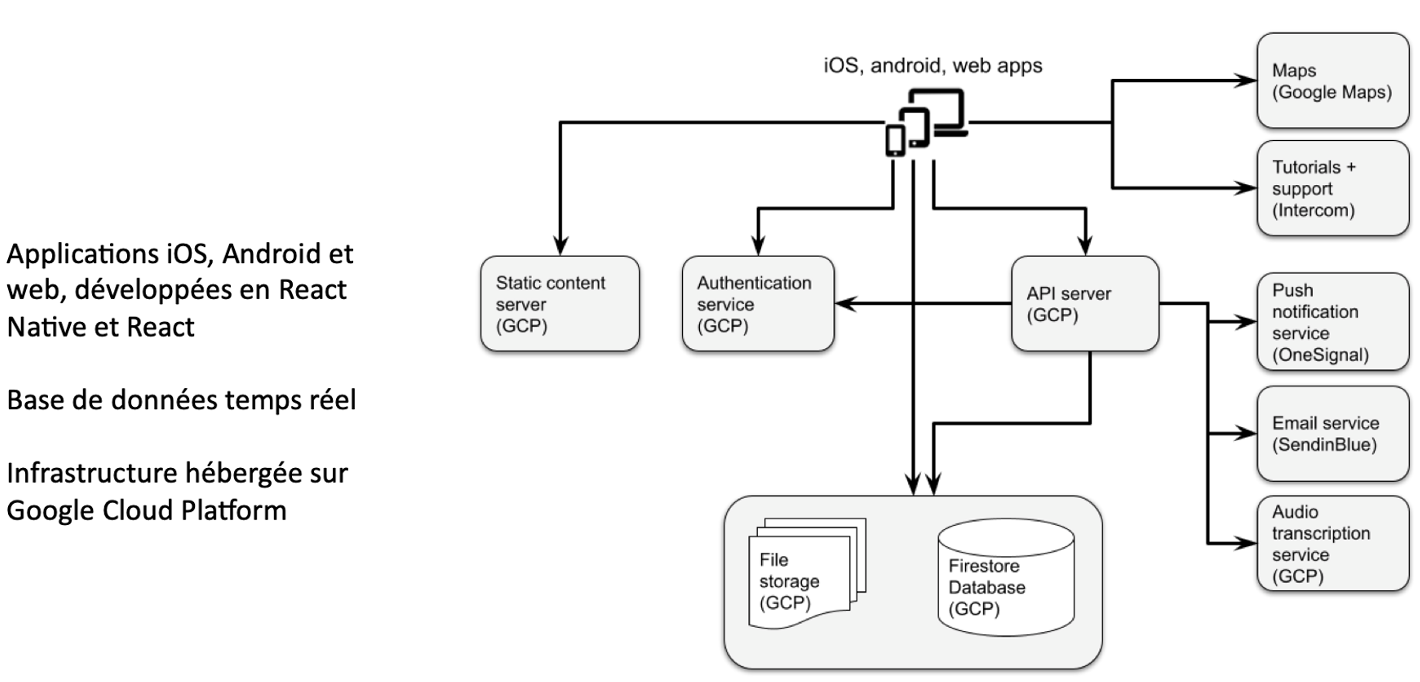
- Wir verwenden die NoSQL-Datenbank Firestore, die speziell für die mobile Nutzung, Echtzeitanwendungen und den Offline-Betrieb konzipiert ist. Firestore speichert Daten im Cache des Smartphones, um eine reibungslose Datennutzung auch im Offline-Modus zu ermöglichen.
- Wir nutzen drei Speicherkomponenten: Firebase Authentication, Firestore (Echtzeit-Datenbank) und Google Cloud Storage (Dateien).
- Die Daten werden auf der GCP (Google Cloud Platform) in einer Multi-Tenant-Umgebung gespeichert: St. Ghislain (Belgien) und Eemshaven (Niederlande). Google verwaltet die Datenreplikation und garantiert eine sehr hohe Verfügbarkeit.
- Alle Daten werden im Ruhezustand mit dem AES-256 Algorithmus, sowohl in der Datenbank (Firestore) als auch für gespeicherte Dateien (Google Cloud Storage).
- Die von Google Cloud implementierten physischen und organisatorischen Sicherheitsmaßnahmen sind in den SOC-2-Berichten dokumentiert: https://cloud.google.com/security/compliance/soc-2?hl=de
- Diagramm zur Datenarchitektur und zum Hosting von KRAAFT
📀 Wie können Sie Ihre Daten jederzeit abrufen?
- Ihre Daten werden täglich automatisch gesichert, wobei eine Aufbewahrungsfrist von 30 Tagen gilt. Sollte also ein Problem auftreten, können wir die Daten des Vortages jederzeit wiederherstellen. Zudem berechnet Kraaft keine Speichergebühren! Deshalb empfehlen wir Ihnen, Ihre Daten bei uns zu belassen: Es ist einfach, kostet nicht mehr und ist sicher. Falls Sie jedoch eigene Backups bevorzugen, gibt es vier Möglichkeiten, Ihre Daten abzurufen:
- Option 1: Jeder Benutzer kann täglich Daten aus einem bestimmten Projekt exportieren, einschließlich (i) Fotos, (ii) Diskussionsverlauf, (iii) geteilten Dokumenten und (iv) allen ausgefüllten Berichten. Exportformate: Word-, PDF- oder Excel-Datei oder ein .zip-Ordner mit den Fotos und Dokumenten. Kurz gesagt: Wenn Sie ein Projekt abschließen, können Sie per Knopfdruck den gesamten Ordner abrufen und auf Ihrem Computer speichern.
- Option 2: Wenn Ihnen die manuelle Archivierung gemäß Option 1 zu aufwendig erscheint, können Sie Kraaft auch sicher mit SharePoint / OneDrive verbinden. Sobald die Verbindung eingerichtet ist, müssen Sie nichts weiter tun! Alle Ihre Kraaft-Daten (Fotos, Videos, Dokumente und Berichte) werden automatisch kopiert und in Ihrem SharePoint gespeichert. Weitere Informationen finden Sie hier.
- Option 3: Um den Abruf oder die Synchronisierung bestimmter strukturierter Daten zu automatisieren, können Sie Die öffentliche API von Kraaft. Sie ermöglicht insbesondere das Einsehen von Schemata, Datensätzen und deren Änderungshistorie in autorisierten Arbeitsbereichen. Der Zugriff erfordert eine Authentifizierung via OAuth oder API-Schlüssel und entspricht den in Kraaft definierten Berechtigungen.
- Option 4: Stellen Sie sich vor, Sie kündigen Ihr Kraaft-Abonnement und möchten alle Ihre Daten auf einmal abrufen. Für diesen Fall haben wir ein Verfahren zur Datenreversibilität eingerichtet: „Auf Anfrage des Kunden kann Kraaft eine JSON-Datei mit allen im Besitz befindlichen Kundendaten abrufen und bereitstellen.“ Das bedeutet, dass wir Ihnen eine sehr große Datei senden, die für einen Nicht-Spezialisten zwar schwer zu lesen ist, die Ihre IT-Abteilung jedoch problemlos verarbeiten kann! :-)
- Das Verfahren für die Anfrage ist in Artikel 7 „Reversibilität“ der Allgemeinen Geschäftsbedingungen beschrieben (www.kraaft.com/cgv); wir verpflichten uns, den Eingang der Anfrage innerhalb von 48 Stunden (2 Werktage) per E-Mail zu bestätigen und den Prozess innerhalb weiterer 15 Werktage abzuschließen.
- Unser Notfallwiederherstellungsplan (Disaster Recovery Plan, DRP) wird jährlich getestet.
Identitäts- und Zugriffsmanagement (IAM)
- Jede Verbindung zur Kraaft-Anwendung wird während der Übertragung mittels TLS 1.2/1.3 verschlüsselt, um die Vertraulichkeit und Integrität aller Webanfragen zu gewährleisten und sicherzustellen, dass alle Informationen sicher an unsere Server übertragen werden.
- Jeder Zugriff auf die Kraaft-Anwendung (mit Ausnahme der Anmelde- und Registrierungsseiten) ist durch eine Authentifizierung (E-Mail/Passwort, Telefon oder SSO) geschützt, und jede Anfrage der Anwendung an unsere Server wird durch Authentifizierungs-Token abgesichert.
- Der Kunde ist verpflichtet, seine Endnutzer darüber zu informieren, dass ihre personenbezogenen Daten von Kraaft verarbeitet werden. Die für diese Verarbeitung geltende Datenschutzrichtlinie von Kraaft ist hier abrufbar: https://www.kraaft.com/en/confidentialite
- Unsere Plattform bietet Funktionen zur rollenbasierten Zugriffskontrolle (RBAC). Dieses System ermöglicht eine präzise, zugriffsbasierte Aufgabentrennung innerhalb einer Organisation. Details zu den Rollen finden Sie hier: https://help.eu.kraaft.co/en/articles/236722-roles-who-can-do-what
- Eindeutige und persönliche Kennungen: Jedem Nutzer der Kraaft-Plattform wird eine eindeutige und persönliche Kennung (basierend auf E-Mail-Adresse oder Telefonnummer) zugewiesen. Gemeinsam genutzte Konten sind untersagt, um eine klare Rückverfolgbarkeit und Verantwortlichkeit für jede auf der Plattform durchgeführte Aktion zu gewährleisten.
🦾 Verfügbarkeitsgarantien (SLAs)
- Wir setzen alles daran, die Verfügbarkeit der Lösung rund um die Uhr an 7 Tagen in der Woche sicherzustellen, mit Ausnahme von Zeiten für vorbeugende und korrigierende Wartungsarbeiten. Unser Hosting-Anbieter GCP garantiert eine sehr hohe Verfügbarkeit.
- Wartungsarbeiten und Serviceunterbrechungen kündigen wir nach Möglichkeit 48 Stunden im Voraus an.
- Außerhalb der Zeiten für vorbeugende Wartungsarbeiten garantiert Kraaft die folgenden Service-Level-Vereinbarungen (SLAs): eine RTO (Recovery Time Objective), also eine maximale Wiederherstellungszeit, von 48 Stunden und eine RPO (Recovery Point Objective), also ein maximaler Datenverlust, von 24 Stunden.
- Unsere internen Prozesse tragen dazu bei, Fehler in der Produktion trotz monatlicher Updates zu begrenzen:
- Entwickler nehmen an ausgewählten Produkt-Workshops teil und erfahren nicht erst in letzter Minute von User Stories (US); sie erstellen technische Spezifikationen, die von mehreren Personen geprüft und freigegeben werden;
- Für fast alle neuen Komponenten werden Unit-Tests implementiert, während End-to-End-Tests (E2E) kritische Pfade abdecken;
- Für jede Funktion und jedes Anwendungsupdate wird eine Qualitätssicherung (QA) durchgeführt;
- Für jedes Release wird ein „Release-Verfahren“ erstellt, das alle Anweisungen für eine reibungslose Einführung zusammenfasst (wie z. B. Migrationsskripte sowie das Hinzufügen oder Ändern von Umgebungsvariablen);
- Workflows für Continuous Integration (CI) / Continuous Delivery (CD) automatisieren die Bereitstellung für Web- und App-Stores;
- Wir haben ein Dashboard zur Überwachung von Fehlerprotokollen implementiert.
- Wir überwachen unsere Infrastruktur automatisch auf Sicherheitsprobleme und spielen notwendige Patches ein.
- Wir schützen unsere Webanwendungen durch die Filterung von bösartigem Web-Traffic basierend auf IP-Adressen, HTTP-Headern, HTTP-Bodys oder URI-Strings und blockieren so gängige Angriffsmuster wie SQL-Injection und Cross-Site-Scripting. Zudem haben wir Maßnahmen zum Schutz vor DDoS- und MITM-Angriffen durch hochverfügbare Load Balancer und eine robuste SSL/TLS-Infrastruktur implementiert.
🧠 Dateneigentum und -nutzung
- Alle Daten, die Kraaft vom Kunden zur Verfügung gestellt werden, gehören dem Kunden („Kundendaten“). Fotos von Baustellen, die auf Kraaft geteilt werden, dürfen von unseren Teams nicht für kommerzielle Zwecke verwendet werden. Das mag offensichtlich erscheinen, aber es ist wichtig, dies zu betonen!
- Der Kunde gewährt Kraaft das Recht, auf Kundendaten zuzugreifen und diese zu nutzen, soweit dies zur Erfüllung der vertraglichen Verpflichtungen erforderlich ist – zum Beispiel, damit Ihr Customer Success Manager Ihnen bei Problemen helfen kann.
- Kraaft verbessert seine Lösung kontinuierlich, insbesondere auf Basis von Kundenfeedback sowie aggregierten oder anonymisierten Nutzungs- und Analysedaten. Kraaft bleibt Eigentümer der Lösung sowie der darin integrierten Funktionen, Module und Entwicklungen. Dieses Eigentumsrecht erstreckt sich zu keinem Zeitpunkt auf Kundendaten, die Eigentum des Kunden bleiben. Wenn Sie beispielsweise Fotos von Leitungsmarkierungen in Kraaft teilen und wir ein Modul zur Leitungserkennung entwickeln, bleiben Sie Eigentümer Ihrer Fotos, während Kraaft Eigentümer des von ihm entwickelten Moduls bleibt.
- Unser Datenschutzteam beantwortet gerne Ihre Fragen oder Anliegen. Sie können es unter folgender Adresse kontaktieren: dpo@kraaft.co.
🇪🇺 DSGVO
- Kraaft verpflichtet sich, alle Informationen, die ihm im Rahmen seiner Tätigkeit zur Verfügung gestellt werden, in Übereinstimmung mit den geltenden Vorschriften [Anforderungen an den Schutz personenbezogener Daten (französisches Gesetz Nr. 78-17 vom 6. Januar 1978 in der jeweils gültigen Fassung) sowie der Verordnung (EU) 2016/679 des Europäischen Parlaments und des Rates vom 27. April 2016 zum Schutz natürlicher Personen bei der Verarbeitung personenbezogener Daten, zum freien Datenverkehr und zur Aufhebung der Richtlinie 95/46/EG] sowie mit den spezifischen Vereinbarungen mit seinen Kunden zu verarbeiten.
- Kraaft erklärt, dass seine Dienste gemäß den Prinzipien „Privacy by Design“ und „Privacy by Default“ entwickelt wurden und daher Funktionen enthalten, die es dem Kunden ermöglichen, seinen Verpflichtungen als Verantwortlicher nachzukommen.
- Kraaft verpflichtet sich, die personenbezogenen Daten des Kunden ausschließlich im Zusammenhang mit der Nutzung seiner Dienste und nur auf dokumentierte Anweisung des Kunden zu verwenden.
- In Übereinstimmung mit seinen Verpflichtungen gemäß Artikel 28 der DSGVO verpflichtet sich Kraaft, den Kunden unverzüglich nach Bekanntwerden über jede Verletzung des Schutzes personenbezogener Daten zu informieren, die sich voraussichtlich auf die personenbezogenen Daten des Kunden auswirkt.
- Der Auftragsverarbeiter erklärt, dass alle internen oder externen Mitarbeiter, die personenbezogene Daten des Kunden verarbeiten könnten, durch eine Vertraulichkeitsklausel, eine Richtlinie für Informationssysteme oder ein anderes rechtsverbindliches Instrument gebunden sind und regelmäßig Schulungen sowie Sensibilisierungsmaßnahmen erhalten.
Schwachstelle melden
Wir begrüßen Berichte von Sicherheitsforschern. Jede Untersuchung, die in gutem Glauben und in Übereinstimmung mit unserer Richtlinie durchgeführt wird, zieht keine rechtlichen Schritte nach sich. Informationen zum Geltungsbereich, den Regeln und dem Meldeverfahren finden Sie in unserer Richtlinie zur Offenlegung von Schwachstellen oder schreiben Sie uns direkt an security@kraaft.co.
🔐 ISO 27001-Zertifizierung
- Kraaft ist seit Mai 2025 nach ISO/IEC 27001:2022 zertifiziert, was unser Engagement für bewährte Verfahren der Informationssicherheit unterstreicht. Diese internationale Zertifizierung bestätigt die Robustheit unseres Informationssicherheits-Managementsystems (ISMS).
- Der Geltungsbereich der Zertifizierung umfasst die technische Infrastruktur, die Anwendungen und Systeme, die zur Bereitstellung unserer Cloud-Produktdienste für Kunden genutzt werden, sowie alle technischen Aktivitäten, die Kundendaten und Geschäftsdaten speichern, abrufen, teilen oder verwalten, sowie die folgenden Geschäftsbereiche: Personalwesen, Technik, Produktmanagement, Kundensupport, Vertrieb & Marketing sowie Finanzen.
- Unsere Zertifizierung wurde von INTERCERT ausgestellt (Registrierungsnummer: IC-IS2505209) und kann auf deren offiziellem Portal überprüft werden: https://www.intercert.com/customers/certification-verification
- Cette certification fait l’objet d’audits de surveillance annuels et d’une recertification tous les trois ans, garantissant ainsi le maintien continu de nos standards de sécurité au plus haut niveau.
👔 Wie mindern wir menschliche Risiken?
- Bei Kraaft wurden zwei Sicherheitsbeauftragte ernannt: Régis SENET (regis.senet@kraaft.co), der CISO des Unternehmens, und Cédric BOIDIN (cedric@kraaft.co), Chief Technology Officer und Ansprechpartner für die Implementierung neuer Lösungen oder technische Dokumentationen.
- Kraaft hat ein Programm zur Sensibilisierung für Phishing mithilfe der Software Bastion implementiert (https://app.bastion.tech/). Zur Erinnerung: Laut ANSSI ist Phishing der führende Cyberangriffsvektor, und die menschliche Schwachstelle ist der einfachste Weg, eine Organisation zu kompromittieren. Die Plattform ermöglicht es uns, unsere Teams durch Phishing-Simulationen zu schulen und zu testen.
- Les e-mails suspects sont partagés quotidiennement dans un canal de discussion Microsoft Teams intitulé « Phishing ».
- Chaque semaine, Marc NÈGRE présente un sujet lié à la sécurité — une connaissance ou une bonne pratique — lors de la réunion hebdomadaire de l’ensemble des équipes, en s’appuyant sur les principales catégories proposées par l’ANSSI.
- Kraaft a imprimé et affiché les bonnes pratiques de sécurité sur les murs de ses bureaux.
- Tous les employés utilisent le gestionnaire de mots de passe DASHLANE (https://www.dashlane.com/) pour gérer leurs identifiants professionnels, avec des mots de passe complexes générés aléatoirement.
- Le code source est hébergé sur GitLab via son offre professionnelle standard, avec l’authentification multifacteur activée.
- L’article 11 de nos contrats de travail énonce un ensemble d’obligations professionnelles applicables à tous les employés, notamment des obligations d’exclusivité, de loyauté, de confidentialité et de restitution des documents.
🧱 Quelles technologies sont utilisées dans l’application ?
- TypeScript
- Frontend : React et React Native dans un monorepo (avec certains composants et éléments de logique partagés).
- Backend : Node.js, utilisant une architecture Domain-Driven Design (DDD) afin de séparer clairement la couche d’infrastructure (base de données et fournisseurs de services) de notre logique métier principale.
🤖 Disposez-vous d’une API ?
- Kraaft propose une API REST publique permettant de connecter des applications tierces et d’automatiser les échanges de données avec Kraaft.
- L’API permet notamment de consulter et de modifier des enregistrements, d’accéder aux schémas et aux événements de modification, de gérer certaines propriétés des conversations, ainsi que de publier des messages ou des fichiers.
- Chaque requête doit être authentifiée. Deux méthodes sont disponibles :
- OAuth, pour les applications agissant au nom d’un utilisateur. L’application ne peut accéder qu’aux données auxquelles cet utilisateur est autorisé à accéder ;
- Clé API, pour l’automatisation et les communications de serveur à serveur.
- Les autorisations appliquées par l’API respectent les adhésions et les rôles définis dans Kraaft. Les conversations privées restent accessibles uniquement à leurs membres.
- La documentation technique est disponible sur developers.kraaft.co.
🔐 Ce document a été mis à jour le 24 août 2026.
34. Diese Zertifizierung unterliegt jährlichen Überwachungsaudits und einer Rezertifizierung alle drei Jahre, was die kontinuierliche Einhaltung unserer Sicherheitsstandards auf höchstem Niveau garantiert.
🧱 Welche Technologien werden in der Anwendung verwendet?
🤖 Haben Sie eine API?
🔐 Dieses Dokument wurde am 24. August 2026 aktualisiert
Baustelle und Büro verbinden


