

Een eenvoudige gids voor veiligheid bij Kraaft
☁️ Waar worden klantgegevens gehost?
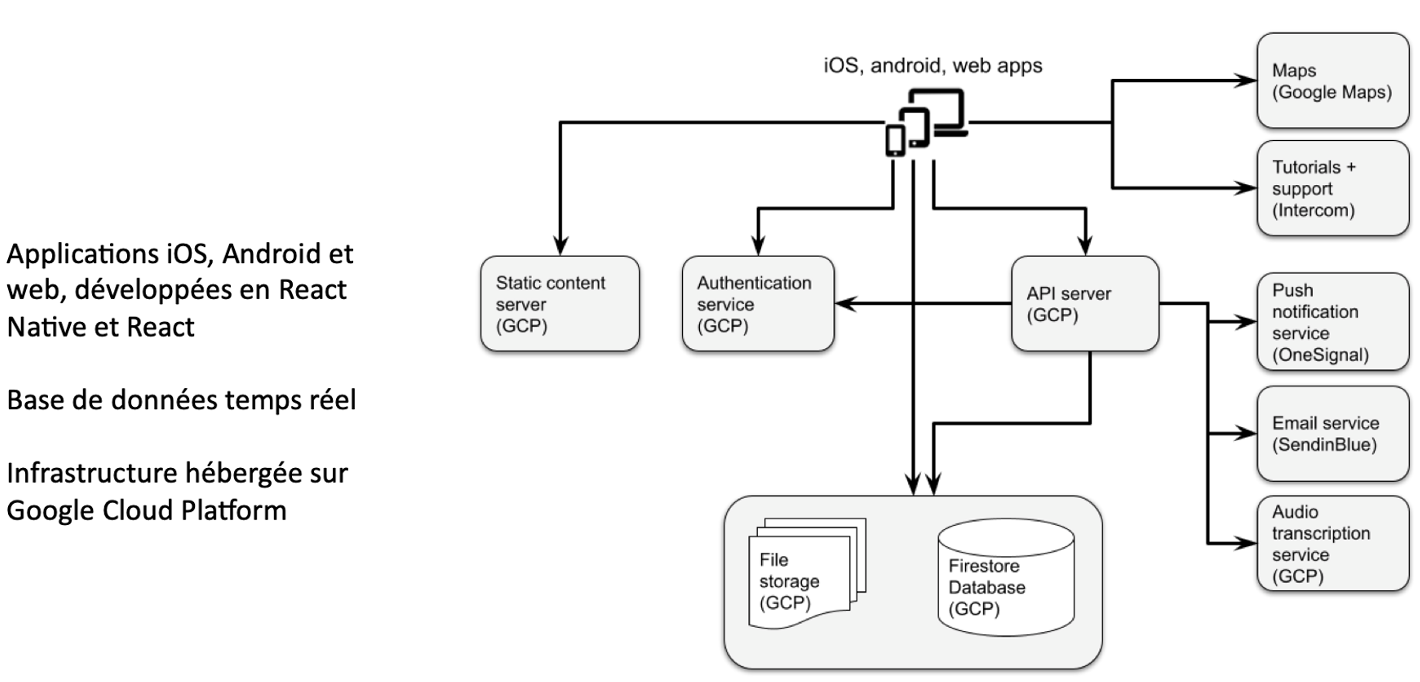
- We gebruiken de Firestore NoSQL-database, die als voordeel heeft dat deze is ontworpen voor mobiel gebruik, realtime toepassingen en offline gebruik. Firestore slaat bepaalde gegevens op in de cache van de telefoon om een "offline" browse-ervaring mogelijk te maken.
- We gebruiken drie opslagcomponenten: Firebase Authentication, Firestore (realtime database) en Google Cloud Storage (bestanden).
- Les données sont stockées sur GCP (Google Cloud Platform) dans un environnement multi-locataires : St Ghislain (Belgique) et Eemshaven (Pays-Bas). Google gère la réplication des données et garantit une très haute disponibilité.
- Toutes les données sont chiffrées au repos à l'aide de l'algorithme AES-256, que ce soit dans la base de données (Firestore) ou pour les fichiers stockés (Google Cloud Storage).
- Les mesures de sécurité physiques et organisationnelles mises en œuvre par Google Cloud sont documentées dans ses rapports SOC 2 : https://cloud.google.com/security/compliance/soc-2?hl=fr
- Schéma d'architecture et d'hébergement des données KRAAFT
📀 Comment pouvez-vous récupérer vos données à tout moment ?
- Les données sont automatiquement sauvegardées quotidiennement avec une période de rétention de 30 jours, ce qui permet de restaurer les données de la veille en cas de problème. De plus, Kraaft ne facture pas le stockage ! C'est pourquoi nous vous encourageons à conserver vos données chez nous : c'est simple, sans coût supplémentaire et sécurisé. Cependant, si vous préférez conserver vos propres sauvegardes, il existe quatre façons de récupérer vos données :
- Option 1: Au quotidien, tout utilisateur peut exporter des données d'un projet spécifique, y compris (i) des photos, (ii) l'historique des discussions, (iii) des documents partagés et (iv) tous les rapports complétés. Formats d'exportation : fichier Word, PDF ou Excel, ou un dossier .zip contenant les photos et documents. En bref, lorsque vous terminez un projet, vous pouvez appuyer sur un bouton et récupérer l'ensemble du dossier pour le stocker sur votre ordinateur.
- Option 2: Si l'archivage manuel décrit dans l'Option 1 semble fastidieux, vous pouvez également connecter Kraaft à SharePoint / OneDrive de manière sécurisée. Une fois la connexion établie, il n'y a plus rien à faire ! Toutes vos données Kraaft (photos, vidéos, documents et rapports) seront automatiquement copiées et stockées dans votre SharePoint. Plus d'informations ici.
- Option 3: Pour automatiser la récupération ou la synchronisation de certaines données structurées, vous pouvez utiliser API publique de Kraaft. En particulier, elle vous permet de visualiser les schémas, les enregistrements et leur historique de modifications dans les espaces de travail autorisés. L'accès nécessite une authentification via OAuth ou une clé API et respecte les autorisations définies dans Kraaft.
- Option 4: Imaginons que vous annuliez votre abonnement Kraaft et souhaitiez récupérer toutes vos données en une seule fois. Pour cette situation, nous avons établi une procédure de réversibilité des données : « à la demande du Client, Kraaft peut récupérer et partager un fichier JSON contenant toutes les Données Client en sa possession. » Cela signifie que nous vous enverrons un très gros fichier qui ne sera pas facile à lire pour un non-spécialiste, mais que votre service informatique pourra traiter sans difficulté ! :-)
- La procédure de demande est décrite à l'Article 7, « Réversibilité », des Conditions Générales ; nous nous engageons à accuser réception de la demande par email sous 48 heures (2 jours ouvrés) et à finaliser le processus dans un délai supplémentaire de 15 jours ouvrés.(www.kraaft.com/cgv); nous nous engageons à accuser réception de la demande par email sous 48 heures (2 jours ouvrés) et à finaliser le processus dans un délai supplémentaire de 15 jours ouvrés.
- Notre Plan de Reprise d'Activité (PRA) est testé chaque année.
Gestion des identités et des accès (IAM)
- Chaque connexion à l'application Kraaft est chiffrée en transit à l'aide de TLS1.2/1.3, garantissant la confidentialité et l'intégrité de toutes les requêtes web et assurant que toutes les informations sont transmises en toute sécurité à nos serveurs.
- Tout accès à l'application Kraaft (sauf l'accès aux pages de connexion et d'inscription) est sécurisé par une authentification (email/mot de passe, téléphone ou SSO), et chaque requête faite par l'application à nos serveurs est sécurisée à l'aide de jetons d'authentification.
- Le client doit informer ses utilisateurs finaux que leurs données personnelles sont traitées par Kraaft. La politique de confidentialité de Kraaft applicable à ce traitement est disponible ici :https://www.kraaft.com/confidentialite
- Notre plateforme offre des fonctionnalités de contrôle d'accès basé sur les rôles (RBAC). Ce système permet une séparation des tâches basée sur un contrôle d'accès précis au sein d'une organisation. Voir les détails des rôles ci-dessous : https://help.eu.kraaft.co/fr/articles/236722-les-roles-qui-peut-faire-quoi
- Identifiants uniques et personnels : Chaque utilisateur de la plateforme Kraaft se voit attribuer un identifiant unique et personnel (basé sur son email ou son numéro de téléphone). Les comptes partagés sont interdits afin d'assurer une traçabilité claire et une responsabilité pour chaque action effectuée sur la plateforme.
Garanties d'accessibilité (SLAs)
- Nous faisons de notre mieux pour garantir que la Solution est accessible 24 heures sur 24, 7 jours sur 7, sauf pendant les périodes de maintenance préventive et corrective. Notre fournisseur d'hébergement, GCP, garantit une très haute disponibilité.
- Dans la mesure du possible, nous fournissons un préavis de 48 heures pour les interruptions de maintenance et de service.
- En dehors des périodes de maintenance préventive, Kraaft garantit les engagements de niveau de service suivants (SLAs) : un RTO (Recovery Time Objective), ou temps de récupération maximal, de 48 heures, et un RPO (Recovery Point Objective), ou perte de données maximale, de 24 heures.
- Nos processus internes aident à limiter les bugs de production malgré les mises à jour mensuelles :
- Les développeurs participent à certains ateliers produits et ne découvrent pas les user stories (US) à la dernière minute ; ils préparent des spécifications techniques qui sont examinées et approuvées par plusieurs personnes ;
- Des tests unitaires sont mis en œuvre pour presque tous les nouveaux composants, tandis que les tests de bout en bout (E2E) couvrent les chemins critiques.
- L'assurance qualité (QA) est effectuée pour chaque fonctionnalité et chaque mise à jour de l'application.
- Une « procédure de publication » est créée pour chaque version, résumant toutes les instructions nécessaires pour un déploiement fluide (comme les scripts de migration et l'ajout ou la modification de variables d'environnement) ;
- Les workflows d'intégration continue (CI) et de livraison continue (CD) automatisent les déploiements vers le web et les magasins d'applications.
- Nous avons mis en place un tableau de bord de surveillance des journaux d'erreurs.
- Nous surveillons automatiquement notre infrastructure pour détecter les problèmes de sécurité et appliquons les correctifs nécessaires.
- Nous protégeons nos applications web en filtrant le trafic malveillant basé sur les adresses IP, les en-têtes HTTP, les corps HTTP ou les chaînes URI, bloquant ainsi les attaques courantes telles que l'injection SQL et le cross-site scripting. Nous avons également mis en place des mesures pour se protéger contre les attaques DDoS et MITM grâce à des équilibreurs de charge hautement disponibles et une infrastructure SSL/TLS robuste.
🧠 Propriété et utilisation des données
- Toutes les données fournies à Kraaft par le client appartiennent au client (« Données Client »). Les photos de chantier partagées sur Kraaft ne peuvent pas être utilisées par nos équipes à des fins commerciales. Cela peut sembler évident, mais il est bon de le rappeler !
- Le Client accorde à Kraaft le droit d'accéder et d'utiliser les Données Client si nécessaire pour remplir ses obligations, par exemple, afin que votre responsable du succès client puisse vous aider en cas de problème.
- Kraaft améliore continuellement sa solution, notamment grâce aux retours des clients et aux données d'utilisation et d'analyse agrégées ou anonymisées. Kraaft reste propriétaire de la solution ainsi que des fonctionnalités, modules et développements intégrés. Cette propriété ne s'étend jamais aux données des clients, qui restent la propriété du client. Par exemple, si vous partagez des photos de marquage utilitaire dans Kraaft et que nous développons un module de rapport de détection d'utilité, vous conservez la propriété de vos photos, tandis que Kraaft conserve la propriété du module qu'il a développé.
- Notre équipe de confidentialité se fera un plaisir de répondre à toutes vos questions ou demandes. Vous pouvez les contacter à dpo@kraaft.co.
🇪🇺 RGPD
- Kraaft s'engage à traiter toutes les informations mises à sa disposition dans le cadre de ses activités conformément aux réglementations applicables [exigences de protection des données personnelles (loi française n° 78-17 du 6 janvier 1978, modifiée), ainsi qu'au Règlement (UE) 2016/679 du Parlement européen et du Conseil du 27 avril 2016 relatif à la protection des personnes physiques à l'égard du traitement des données à caractère personnel et à la libre circulation de ces données, abrogeant la directive 95/46/CE], et aux accords spécifiques conclus avec ses clients.
- Kraaft affirme que ses services ont été développés conformément aux principes de « Privacy by Design » et « Privacy by Default », incluant ainsi des fonctionnalités permettant au client de respecter ses obligations en tant que responsable du traitement des données.
- Kraaft s'engage à utiliser les données personnelles du client uniquement dans le cadre de l'utilisation de ses services et uniquement selon les instructions documentées du client.
- Conformément à ses obligations en vertu de l'article 28 du RGPD, Kraaft s'engage à notifier le Client, sans retard injustifié après en avoir pris connaissance, de toute violation de données personnelles susceptible d'affecter les données personnelles du Client.
- Le sous-traitant déclare que tout le personnel interne ou externe susceptible de traiter les données personnelles du client est lié par une clause de confidentialité, une politique des systèmes d'information ou un autre instrument juridiquement contraignant, et reçoit régulièrement des formations et des sessions de sensibilisation.
Signaler une vulnérabilité
Nous accueillons les rapports des chercheurs en sécurité. Toute recherche menée de bonne foi et en conformité avec notre politique ne donnera lieu à aucune action en justice. Pour en savoir plus sur la portée, les règles et la procédure de signalement, consultez notre Politique de Divulgation des Vulnérabilités, ou écrivez-nous directement à security@kraaft.co.
🔐 Certification ISO 27001
- Kraaft est certifié ISO/IEC 27001:2022 depuis mai 2025, démontrant notre engagement envers les meilleures pratiques de sécurité de l'information. Cette certification internationale valide la robustesse de notre Système de Gestion de la Sécurité de l'Information (SGSI).
- La portée de la certification couvre l'infrastructure technique, les applications et les systèmes utilisés pour fournir nos services de produits cloud aux clients, ainsi que toutes les activités techniques qui détiennent, obtiennent, partagent ou gèrent les données des clients et de l'entreprise, et les fonctions commerciales suivantes : RH, Ingénierie, Gestion de Produit, Support Client, Ventes & Marketing, et Finance.
- Notre certification est délivrée par INTERCERT (numéro d’enregistrement : IC-IS2505209) et peut être vérifiée sur son portail officiel : https://www.intercert.com/resources/certification-verification
- Cette certification fait l’objet d’audits de surveillance annuels et d’une recertification tous les trois ans, garantissant ainsi le maintien continu de nos standards de sécurité au plus haut niveau.
👔 Comment atténuons-nous les risques liés aux facteurs humains ?
- Deux contacts sécurité ont été désignés chez Kraaft : Régis SENET (regis.senet@kraaft.co), RSSI de l’entreprise, et Cédric BOIDIN (cedric@kraaft.co), Directeur technique et interlocuteur pour la mise en œuvre de nouvelles solutions ou la documentation technique.
- Kraaft a mis en place un programme de sensibilisation au phishing à l’aide du logiciel Bastion (https://app.bastion.tech/). Pour rappel, selon l’ANSSI, le phishing constitue le principal vecteur de cyberattaque, et la vulnérabilité humaine est le moyen le plus simple de compromettre une organisation. La plateforme nous permet de former et de tester nos équipes grâce à des simulations de phishing.
- Les e-mails suspects sont partagés quotidiennement dans un canal de discussion Microsoft Teams intitulé « Phishing ».
- Chaque semaine, Marc NÈGRE présente un sujet lié à la sécurité — une connaissance ou une bonne pratique — lors de la réunion hebdomadaire de l’ensemble des équipes, en s’appuyant sur les principales catégories proposées par l’ANSSI.
- Kraaft a imprimé et affiché les bonnes pratiques de sécurité sur les murs de ses bureaux.
- Tous les employés utilisent le gestionnaire de mots de passe DASHLANE (https://www.dashlane.com/) pour gérer leurs identifiants professionnels, avec des mots de passe complexes générés aléatoirement.
- Le code source est hébergé sur GitLab via son offre professionnelle standard, avec l’authentification multifacteur activée.
- L’article 11 de nos contrats de travail énonce un ensemble d’obligations professionnelles applicables à tous les employés, notamment des obligations d’exclusivité, de loyauté, de confidentialité et de restitution des documents.
🧱 Quelles technologies sont utilisées dans l’application ?
- TypeScript
- Frontend : React et React Native dans un monorepo (avec certains composants et éléments de logique partagés).
- Backend : Node.js, utilisant une architecture Domain-Driven Design (DDD) afin de séparer clairement la couche d’infrastructure (base de données et fournisseurs de services) de notre logique métier principale.
🤖 Disposez-vous d’une API ?
- Kraaft propose une API REST publique permettant de connecter des applications tierces et d’automatiser les échanges de données avec Kraaft.
- L’API permet notamment de consulter et de modifier des enregistrements, d’accéder aux schémas et aux événements de modification, de gérer certaines propriétés des conversations, ainsi que de publier des messages ou des fichiers.
- Chaque requête doit être authentifiée. Deux méthodes sont disponibles :
- OAuth, pour les applications agissant au nom d’un utilisateur. L’application ne peut accéder qu’aux données auxquelles cet utilisateur est autorisé à accéder ;
- Clé API, pour l’automatisation et les communications de serveur à serveur.
- Les autorisations appliquées par l’API respectent les adhésions et les rôles définis dans Kraaft. Les conversations privées restent accessibles uniquement à leurs membres.
- La documentation technique est disponible sur developers.kraaft.co.
🔐 Ce document a été mis à jour le 24 août 2026.
Het veld verzoenen
En het kantoor